Privacy, Security និង Human Approval
 by Sot Dimong
១២ កញ្ញា ២០២៦
ការពារ PII, Secrets និង Connected data ហើយដាក់ Approval gates មុនសកម្មភាពមានផលប៉ះពាល់។
Gemini Mission • Level 4
🌌 Universe Architect
សេចក្តីផ្តើមមេរៀន
មេរៀនទី១៩ ៖ «Privacy, Security និង Human Approval» នឹងណែនាំអ្នកឱ្យយល់ច្បាស់ពី ការពារ PII, Secrets និង Connected data ហើយដាក់ Approval gates មុនសកម្មភាពមានផលប៉ះពាល់។
មេរៀនទី១៩ ៖ «Privacy, Security និង Human Approval» នឹងណែនាំអ្នកឱ្យយល់ច្បាស់ពី ការពារ PII, Secrets និង Connected data ហើយដាក់ Approval gates មុនសកម្មភាពមានផលប៉ះពាល់។
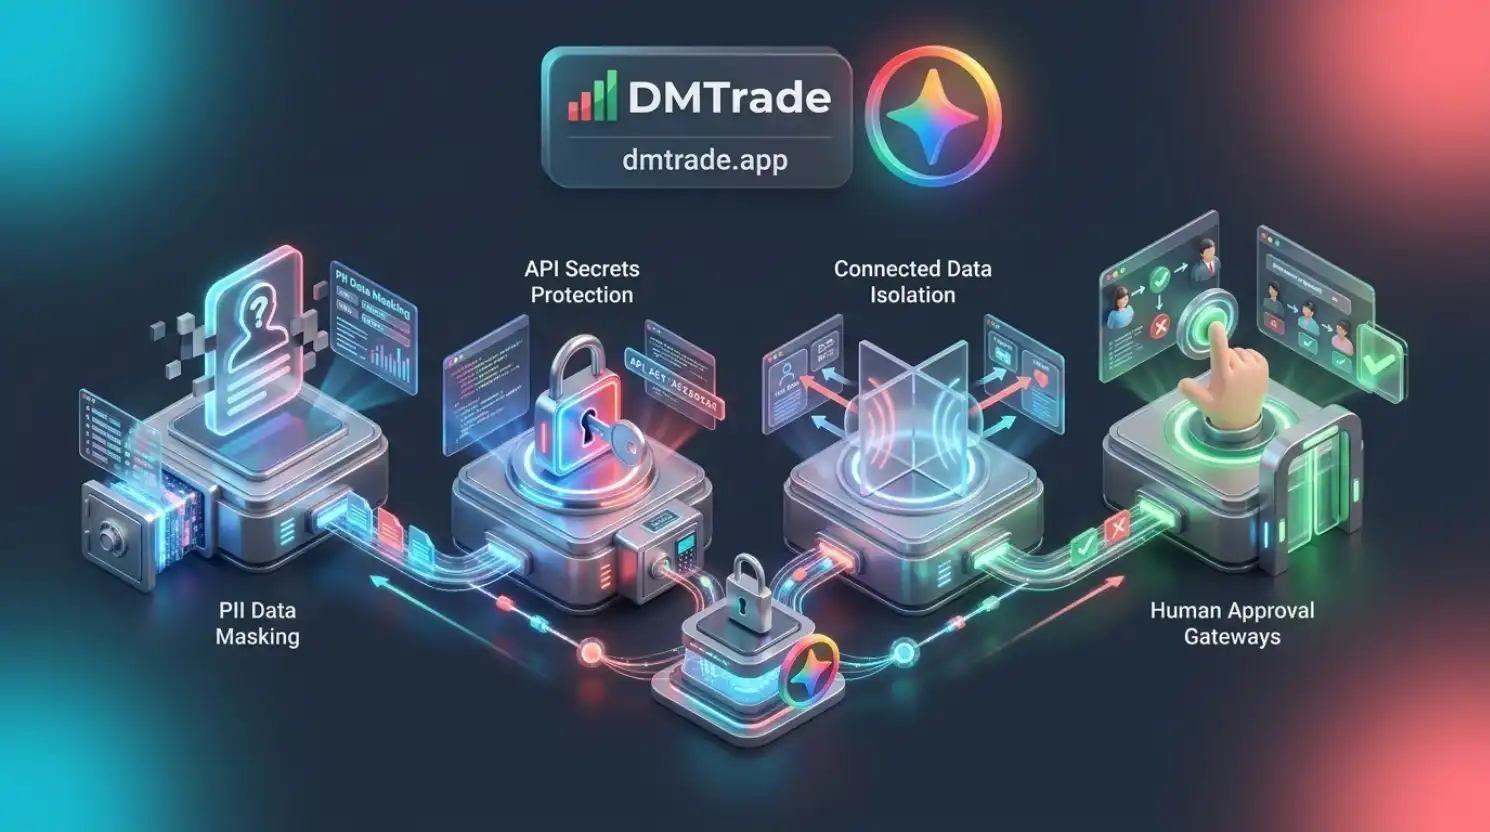
១. សសរស្តម្ភទាំង ៤ នៃសុវត្ថិភាព AI និងការការពារទិន្នន័យ
នៅក្នុងយុគសម័យបញ្ញាសិប្បនិម្មិត ការយល់ដឹងពី AI Security & Privacy Governance គឺជាអ្វីដែលបែងចែករវាងអ្នកប្រើប្រាស់ស្ម័គ្រចិត្ត និងអ្នកជំនាញកម្រិតស្ថាប័ន។ រាល់ពេលដែលអ្នកវាយ Prompt ឬ Upload ឯកសារចូលទៅក្នុង Cloud AI ទិន្នន័យនោះឆ្លងកាត់បណ្តាញអ៊ីនធឺណិត និងម៉ាស៊ីនមេ Data Center។
ដើម្បីការពារស្ថាប័ន និងកេរ្តិ៍ឈ្មោះវិជ្ជាជីវៈរបស់អ្នក អ្នកត្រូវអនុវត្តតាម សសរស្តម្ភសុវត្ថិភាពទាំង ៤៖
- ការពារ PII (Personally Identifiable Information)៖ បិទបាំង (Mask/Redact) ឈ្មោះពិត លេខទូរស័ព្ទ លេខអត្តសញ្ញាណប័ណ្ណ និងព័ត៌មានវេជ្ជសាស្ត្រ។
- ការពារ Secrets & Credentials៖ ហាមដាច់ខាតការបញ្ចូល Passwords, API Keys, Private Keys, ឬ Database Connection Strings ចូលក្នុង Chat។
- គ្រប់គ្រង Connected Data Scopes៖ កំណត់សិទ្ធិតិចបំផុត (Least Privilege) នៅពេលភ្ជាប់ជាមួយ Google Drive ឬ Gmail។
- Human Approval Gates (ទ្វារអនុម័តដោយមនុស្ស)៖ រាល់សកម្មភាពដែលមានផលប៉ះពាល់ខ្ពស់ (High-Impact Actions ដូចជាការផ្ញើ Email, លុប File, ឬអនុវត្តប្រតិបត្តិការហិរញ្ញវត្ថុ) ត្រូវតែទាមទារការចុចយល់ព្រមពីមនុស្សផ្ទាល់ដៃ!
២. បច្ចេកទេស PII Redaction & Data Sanitization ជាក់ស្តែង
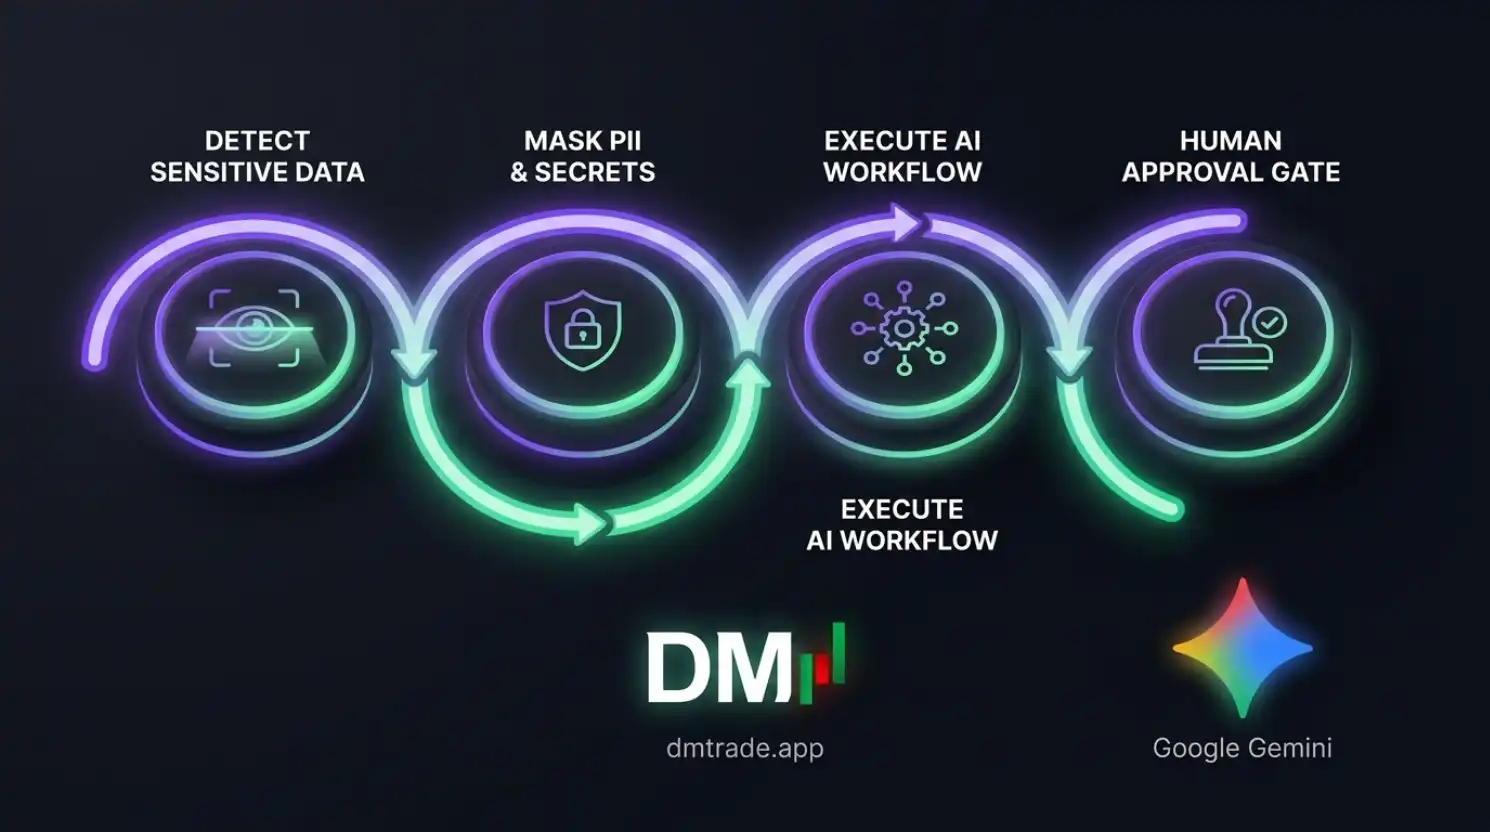
មុនពេលបញ្ចូលអត្ថបទកិច្ចសន្យា ឬតារាងអតិថិជនទៅកាន់ Gemini សូមអនុវត្តវិធីសាស្ត្រ Data Masking ដូចខាងក្រោម៖
ប្តូរឈ្មោះពិតទៅជា Token សម្គាល់៖
«លោក ចាន់ សុខ» → ប្តូរទៅជា «[CUSTOMER_A]» ឬ «[REDACTED_CLIENT_01]»។
បិទបាំងលេខទូរស័ព្ទ និង Email៖
«012 345 678» → ប្តូរទៅជា «[PHONE_NUMBER]», «sok@gmail.com» → ប្តូរទៅជា «[EMAIL_ADDRESS]»។
បិទបាំងលេខគណនីធនាគារ និងអត្តសញ្ញាណប័ណ្ណ៖
«ID: 010293847» → ប្តូរទៅជា «[NATIONAL_ID_XXXX]»។
អនាមិកទិន្នន័យស្ថាប័ន (Company Anonymization)៖
«ធនាគារ ABA» → ប្តូរទៅជា «[COMMERCIAL_BANK_X]» ដើម្បីការពារការបែកធ្លាយយុទ្ធសាស្ត្រដៃគូ។
៣. គំនិតផ្តួចផ្តើម Human-in-the-Loop (HITL) ក្នុងការងារស្វ័យប្រវត្តិកម្ម
នៅក្នុងស្ថាបត្យកម្ម AI Agents កម្រិតខ្ពស់ គោលការណ៍មាសគឺ Human-in-the-Loop (HITL)។ ទោះបីជា AI មានភាពឆ្លាតវៃដល់កម្រិតណាក៏ដោយ AI ត្រូវដើរតួជា Copilot (ជំនួយការ) មិនមែនជា Autopilot (អ្នកសម្រេចចិត្តផ្តាច់មុខ) ឡើយ។
ប្រព័ន្ធការងារត្រូវតែរៀបចំ Approval Gates៖
- AI ស្រាវជ្រាវ និងព្រាង (Draft & Suggest)៖ AI រៀបចំផែនការ សរសេរ Email ឬរៀបចំរបាយការណ៍។
- Human Audit (មនុស្សត្រួតពិនិត្យ)៖ អ្នកជំនាញអានផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ ពិនិត្យហានិភ័យ និងកែសម្រួល។
- Human Execution (មនុស្សចុចអនុម័ត)៖ មនុស្សជាអ្នកចុចប៊ូតុង Send, Publish, ឬ Transfer ដោយផ្ទាល់។
ច្បាប់នៃការទទួលខុសត្រូវវិជ្ជាជីវៈ៖ នៅចំពោះមុខច្បាប់ និងស្ថាប័ន អ្នកមិនអាចឆ្លើយដោះសារថា «មកពី AI ឆ្លើយខុស» បានឡើយ។ អ្នកគឺជាអ្នកទទួលខុសត្រូវ ១០០% ចំពោះរាល់ឯកសារដែលចេញក្រោមឈ្មោះរបស់អ្នក។
៤. ការប្រៀបធៀប៖ ការប្រើ AI ដោយគ្មានការការពារ vs ការអនុវត្ត Security Gates
ចូរពិនិត្យមើលគ្រោះថ្នាក់នៃការមិនការពារទិន្នន័យ៖
៥. គោលការណ៍ឯកជនភាពរបស់ Google Workspace Enterprise
សម្រាប់ស្ថាប័នដែលប្រើប្រាស់ Gemini for Google Workspace ឬ Google Cloud Vertex AI Google ផ្តល់នូវការធានាផ្លូវច្បាប់យ៉ាងច្បាស់លាស់៖
- No Data Training៖ ទិន្នន័យរបស់អ្នក មិនត្រូវបានយកទៅបណ្តុះបណ្តាលម៉ូដែល AI សាធារណៈឡើយ។
- Data Encryption៖ ទិន្នន័យត្រូវបានការពារដោយការអ៊ិនគ្រីបកម្រិតខ្ពស់ទាំងពេលឆ្លងកាត់ (In Transit) និងពេលរក្សាទុក (At Rest)។
- Compliance Certifications៖ អនុលោមតាមស្តង់ដារ ISO 27001, SOC 2/3, និង GDPR។
Live Gemini Lab • PII Masking & Security Gate Studio
ជ្រើសរើសប្រភេទឯកសារខាងក្រោមដើម្បីមើលពីរបៀបដែលទិន្នន័យត្រូវបាន Sanitized និងការពារដោយ Human Approval Gates។
លទ្ធផលគំរូ៖ ទិន្នន័យត្រូវបានបិទបាំង៖ «សុខ ពិសិដ្ឋ (012-998877)» ប្រែទៅជា «[BORROWER_A]» ជួយឱ្យ AI អាចវិភាគហានិភ័យឥណទានបានដោយមិនបំពានឯកជនភាព។
៦. លំហាត់អនុវត្ត PROMPT លើ GEMINI
អនុវត្តតាមរូបមន្តអាជីព៖ ROLE (តួនាទី) → CONTEXT (បរិបទ) → CONSTRAINTS (ដែនកំណត់) → FORMAT (ទម្រង់ចម្លើយ)។
ខ្ញុំបានធ្វើការ Sanitized ទិន្នន័យកិច្ចសន្យាខាងក្រោមដោយជំនួសឈ្មោះ និងលេខសម្ងាត់ដោយ Tags រួចរាល់៖ - Client: [CLIENT_REDACTED_A] - Loan Amount: [AMOUNT_USD_50K] - Collateral: [LAND_TITLE_PHNOM_PENH] សូមដើរតួជា Compliance Officer។ សូមពិនិត្យមើលថាតើលក្ខខណ្ឌការប្រាក់ និងការពិន័យមានចំណុចណាដែលផ្ទុយនឹងបទប្បញ្ញត្តិរបស់ធនាគារជាតិនៃកម្ពុជា (NBC) ឬទេ? សូមផ្តល់អនុសាសន៍ជា ៣ ចំណុច។
៧. ពិនិត្យការយល់ដឹង (QUIZ)
តើអ្វីទៅជាគោលការណ៍ «Human Approval Gate» នៅក្នុងប្រព័ន្ធស្វ័យប្រវត្តិកម្ម AI?
✓ ត្រឹមត្រូវឥតខ្ចោះ! Human Approval Gate ធានាថាមនុស្សជាអ្នកគ្រប់គ្រង និងជាអ្នកទទួលខុសត្រូវចុងក្រោយចំពោះរាល់ការសម្រេចចិត្តដែលមានផលប៉ះពាល់ធំៗ។
៨. ចំណុចសំខាន់ដែលត្រូវចងចាំ
- អនុវត្តសសរស្តម្ភសុវត្ថិភាពទាំង ៤៖ PII Masking, Secret Protection, Least Privilege, និង Human Approval Gates។
- ធ្វើ Data Masking លើឈ្មោះ លេខទូរស័ព្ទ និងលេខគណនីមុនពេល Upload ចូលទៅក្នុង AI។
- អ្នកគឺជាអ្នកទទួលខុសត្រូវចុងក្រោយចំពោះរាល់ទិន្នន័យ និងការសម្រេចចិត្តដែលបង្កើតឡើងដោយ AI។
អនុសាសន៍អនុវត្ត៖ យកទ្រឹស្តីក្នុងមេរៀនទី១៩នេះ ទៅសាកល្បងជាមួយកិច្ចការងារជាក់ស្តែងរបស់អ្នកថ្ងៃនេះភ្លាមៗ ដើម្បីបង្កើនល្បឿន និងភាពស្ទាត់ជំនាញ។
GEMINI EXPLORER BADGE
កំពុងបង្កើតជំនាញ Gemini របស់អ្នក
បន្តអានគ្រប់ Checkpoint និងឆ្លើយ Quiz ដើម្បីបើកស្ថានភាព Mission Complete របស់អ្នក។
សូមត្រៀមខ្លួនសម្រាប់មេរៀនបន្ទាប់៖ «មេរៀនទី២០ ៖ Capstone: Gemini Multimodal Workspace OS»។